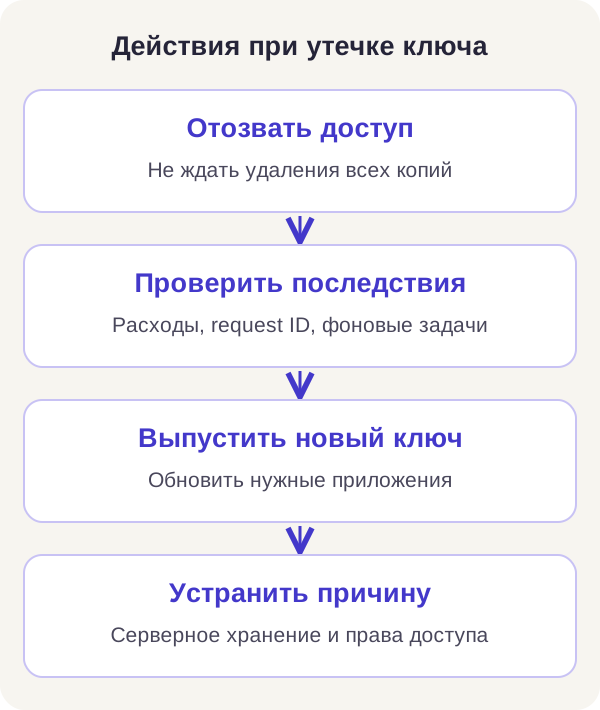
При утечке API-ключа сначала отзовите скомпрометированный доступ у провайдера, затем восстановите приложение с новым секретом и разберите последствия. Не откладывайте отзыв до удаления всех копий: ключ могли успеть скопировать.
Меры защиты описаны в рекомендациях OpenAI. Названия кнопок, права ключей и доступность журналов уточните у своего провайдера.
Когда считать ключ скомпрометированным
Обращайтесь с ключом как с утёкшим, если он попал в публичный репозиторий, клиентский JavaScript, скриншот, открытый журнал сборки или сообщение человеку, которому доступ не предназначался. Отсутствие замеченных списаний не доказывает, что секрет никто не получил.
Если журнал закрытый, сначала определите, кто имел доступ. Не отправляйте сам секрет в ещё один чат «для проверки». Чтобы найти нужную запись, обычно достаточно имени ключа, его внутреннего ID или разрешённого провайдером короткого окончания.
1. Отзовите ключ и остановите опасный путь
Откройте кабинет поставщика по знакомому адресу, найдите скомпрометированный ключ и отзовите его. Если отдельного отзыва нет, обратитесь в поддержку и используйте доступный способ блокировки. Запишите время с часовым поясом и идентификатор ключа без секрета.
При продолжающемся подозрительном расходе остановите затронутый процесс или временно закройте его внешний вход. Это может прервать работу ваших пользователей, зато не оставит действующий секрет в эксплуатации.
Не путайте отзыв ключа с завершением уже выполняющихся заданий. Фоновая генерация или запрос, принятый до отзыва, может потребовать отдельной отмены. Условия уточняйте у своего поставщика; уже выполненная работа не становится бесплатной после удаления ключа.
Плановую ротацию без утечки можно готовить иначе: создать новый ключ, обновить сервис и затем отозвать старый. При подтверждённой утечке ожидание полного развёртывания продлевает окно чужого доступа.
2. Проверьте расходы и доступные журналы
Сохраните сведения, которые помогут отделить вашу нагрузку от чужой. Не удаляйте журналы до разбора и не публикуйте их целиком.
| Что записать | Зачем |
|---|---|
| Примерный момент публикации и время отзыва | Ограничить интервал проверки |
| ID или имя ключа и проекта | Отделить приложения и среды |
| Списания, модели, число запросов | Найти необычную нагрузку |
| Request ID спорных вызовов | Помочь поддержке найти операции |
| Доступные адреса и сведения о клиентах | Сопоставить с вашей инфраструктурой |
| Созданные файлы и фоновые задания | Проверить действия помимо обычных ответов |
Не все сервисы показывают эти данные и не все операции можно связать с отдельным ключом. Отсутствие записи в пользовательском кабинете не равнозначно отсутствию операции.
Проверьте также, какие права имел секрет: только генерация, работа с файлами, управление ресурсами или другое. Эти права и доступные API определяют, что посторонние могли сделать с ключом.
3. Выпустите новый ключ и обновите приложения
Создайте отдельный ключ для затронутого приложения с минимальными доступными правами. Не заменяйте его общим ключом всей команды.
Обновите секрет в менеджере секретов, окружении сервера или credentials инструмента. Затем перезапустите либо переразверните только нужный сервис согласно его обычному порядку. Отдельно проверьте очереди, фоновые процессы, задания по расписанию и резервные инстансы: они могут продолжать читать старое значение.
Выполните один короткий запрос с вымышленными данными и убедитесь, что приложение получает ответ. Успех проверки подключения не подтверждает работу всех инструментов, поэтому после него проверьте нужный пользовательский сценарий.
Для n8n замените значение в credentials, которые использует процесс. Не вставляйте новый ключ в узел как открытый текст ради ускорения ремонта.
4. Уберите источник утечки
| Где оказался ключ | Что исправить |
|---|---|
| Исходники и Git | Удалить секрет из текущих файлов, заменить чтением из защищённой конфигурации |
| Публичный репозиторий | После отзыва оценить очистку истории, артефактов и копий |
| Логи CI или сервера | Убрать вывод заголовков и окружения, ограничить доступ к старым журналам |
| Скриншот или сообщение | Удалить либо отредактировать доступную копию, сохранив безопасные сведения об инциденте |
| Код сайта или приложения | Перенести обращение с общим ключом на сервер |
По руководству GitHub, ротация или отзыв секрета предшествуют сложной очистке истории. Перезапись истории затрагивает коллег, форки и клоны: её нужно согласовать. Она не отзывает копии ключа у посторонних.
Не удаляйте всю папку журналов или резервных копий без разбора. Сначала сохраните минимальные доказательства в закрытом месте и отделите секрет от остальных данных. Доступ и сроки хранения материалов определяются правилами вашей команды.
Как хранить новый ключ в сайте и мобильном приложении
Для общего серверного ключа используйте такую архитектуру:
Клиент → ваш сервер с авторизацией → API провайдера.
Сервер проверяет пользователя, право на операцию, размер входа и бюджет. Он выбирает заранее разрешённый хост API и добавляет секрет при отправке запроса. Ключ не возвращается клиенту.
Одного переноса на сервер мало: открытый endpoint без авторизации может позволить посторонним тратить ваш баланс через приложение. Добавьте квоты и ограничения операций. Не принимайте произвольный URL поставщика от клиента и не пересылайте на него секретный заголовок.
Не считайте обфускацию JavaScript или упаковку мобильного приложения хранилищем секретов. Если поставщик предлагает специальный краткоживущий клиентский токен с узкими правами, это отдельный механизм со своими условиями, а не разрешение распространять постоянный ключ.
Что отправить поддержке
Шаблон обращения в поддержку:
Тема: подозрительное использование API-ключа
Проект: TEST-SUPPORT
Идентификатор ключа: [ID из кабинета, без секрета]
Интервал: [дата, время начала и конца, часовой пояс]
Время отзыва: [дата и время]
Спорные request ID: [список]
Ожидаемая нагрузка: [ваше описание]
Обнаруженные списания: [суммы и модели]

Просьба проверить операции и сообщить порядок разбирательства.
Отдельно прошу уточнить статус фоновых заданий этого ключа.
Возврат денег не гарантирован: он зависит от договора и решения поставщика. Сам ключ, пароли, полный дамп окружения и клиентские документы в обращение не включайте.
После восстановления разделите ключи разработки и продакшена, настройте ограничения расходов и проверку секретов в репозитории. При выборе нового поставщика уточните права ключей, возможность отзыва и детализацию списаний. Они входят в список вопросов перед пополнением.